
राष्ट्रीय मानवाधिकार आयोग (एनएचआरसी), भारत ने अपने परिसर में ‘डिजिटल युग में गोपनीयता और मानवाधिकार सुनिश्चित करना: कॉर्पोरेट डिजिटल जिम्मेदारी पर ध्यान केंद्रित करना’ विषय पर हाइब्रिड मोड में एक ओपन हाउस चर्चा का आयोजन किया। अध्यक्ष न्यायमूर्ति श्री वी रामसुब्रमण्यन ने इसकी अध्यक्षता की। चर्चा में एनआरएचसी के सदस्य न्यायमूर्ति (डॉ) बिद्युत रंजन सारंगी, महासचिव श्री भरत लाल, वरिष्ठ अधिकारी, डोमेन विशेषज्ञ, उद्योग प्रतिनिधि आदि उपस्थित थे।
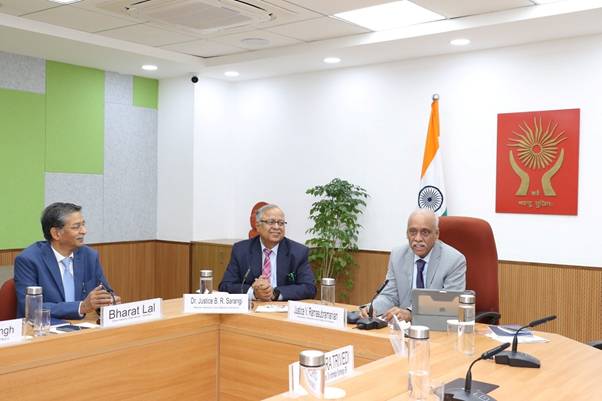
एनएचआरसी, भारत के अध्यक्ष न्यायमूर्ति श्री वी. रामसुब्रमण्यन ने प्रतिभागियों को संबोधित करते हुए इस बात पर जोर दिया कि डिजिटल दुनिया में निजता को मानव अधिकार के रूप में सुरक्षित रखना आवश्यक है। तकनीकी प्रगति को मौलिक मानवाधिकारों और निजता सुरक्षा के साथ संरेखित किया जाना चाहिए। इसकी जिम्मेदारी व्यक्तिगत उपयोगकर्ता से शुरू होनी चाहिए। उन्होंने इस बात पर प्रकाश डाला कि डिजिटल स्वच्छता बनाए रखना महत्वपूर्ण है। उन्होंने मूल्य प्रणालियों में महत्वपूर्ण गिरावट की ओर भी इशारा किया और चेतावनी दी कि इस बदलाव के परिणामों को भुगतना होगा।
उन्होंने नवाचार, सुरक्षा और व्यक्तिगत गोपनीयता के बीच संतुलन बनाने वाले एक मजबूत नियामक ढांचे के विकास के साथ डिजिटल अधिकारों और कॉर्पोरेट जवाबदेही पर समावेशी चर्चा को बढ़ावा देने के लिए आयोग की प्रतिबद्धता की पुष्टि की।
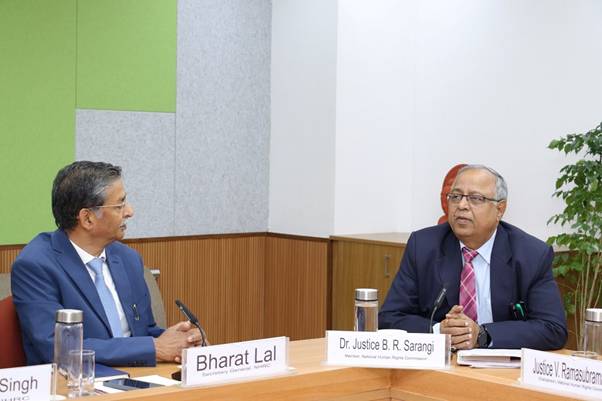
एनएचआरसी, भारत के सदस्य न्यायमूर्ति (डॉ) बिद्युत रंजन सारंगी ने डिजिटल साक्षरता की कमी के बारे में चिंता जताई, जिसके कारण कई लोग दूसरों पर निर्भर हो जाते हैं और ठगी के शिकार हो सकते हैं। उन्होंने कहा कि देश में आम लोगों द्वारा इसके सुरक्षित उपयोग को अधिकतम करने के लिए डिजिटल प्रौद्योगिकी की प्रक्रियाओं को सरल बनाना चाहिए।
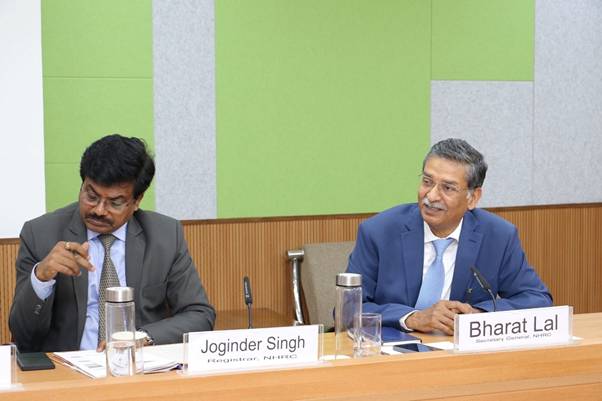
इससे पहले, एनएचआरसी, भारत के महासचिव, श्री भरत लाल ने चर्चा के लिए एजेंडा निर्धारित करते हुए एक महत्वपूर्ण उभरते मुद्दे यानी ‘डिजिटल युग में गोपनीयता और मानवाधिकारों को सुनिश्चित करना: कॉर्पोरेट डिजिटल जिम्मेदारी पर ध्यान’ पर इस चर्चा का उद्देश्य बताया। उन्होंने तीन उप-विषयों ‘एक उचित नियामक ढांचा और अनुपालन तंत्र की स्थापना’, ‘डेटा गोपनीयता की संस्कृति का निर्माण’, और ‘खतरों और सर्वोत्तम प्रथाओं की पहचान’ का अवलोकन किया। 2023 के आंकड़ों का हवाला देते हुए उन्होंने बताया कि भारत में 20 प्रतिशत से अधिक वैश्विक डेटा उत्पन्न होता है, जबकि इसकी भंडारण क्षमता केवल 3 प्रतिशत है, जिसके लिए भारतीय कॉरपोरेट्स की प्रमुख भूमिका की आवश्यकता है। उन्होंने कहा कि डिजिटल पर्सनल डेटा प्रोटेक्शन एक्ट, 2023 और अन्य नियम लागू होने के बावजूद, डिजिटल युग में चुनौतियां बढ़ रही हैं। इससे बचने के लिए मसौदा नियमों को अधिसूचित किया गया है और परामर्श प्रक्रिया चल रही है।
उन्होंने यह भी कहा कि व्यक्तिगत डेटा का संग्रह, भंडारण और प्रसंस्करण संस्थाओं की बहुत बड़ी जिम्मेदारी लाता है और वे इस डेटा को ‘ट्रस्टी’ के रूप में रखते हैं। इस ट्रस्टीशिप में किसी भी तरह का विश्वास भंग करना अस्वीकार्य है। उन्होंने इस बात पर जोर दिया कि ऑनलाइन लोगों की गोपनीयता की रक्षा करना एक सामूहिक जिम्मेदारी है, जिसके लिए व्यक्तियों, निजी क्षेत्रों (जो प्रमुख भूमिका निभाते हैं) तथा सरकार और उसकी एजेंसियों के संयुक्त प्रयासों की आवश्यकता है।
बैठक में डेटा के दुरुपयोग और डेटा उल्लंघनों के कारण उत्पन्न होने वाली समस्या की गंभीरता पर व्यापक चर्चा की गई। इसके अलावा, डिजिटल पर्सनल डेटा प्रोटेक्शन एक्ट, 2023 के कई प्रमुख प्रावधानों पर भी चर्चा की गई।
डेटा उपयोग और गोपनीयता संबंधी चिंताएं
प्रतिभागियों ने वैश्विक प्रौद्योगिकी कंपनियों द्वारा उपयोगकर्ताओं के डेटा पर लगाए गए व्यापक नियंत्रण पर चिंता जताई, जो विनियामक प्रवर्तन को जटिल बनाता है। कानून प्रवर्तन एजेंसियों को अक्सर अपतटीय केंद्रों में डेटा भंडारण के कारण महत्वपूर्ण डेटा तक पहुंचने में चुनौतियों का सामना करना पड़ता है। इसके अतिरिक्त, डिजिटल प्लेटफ़ॉर्म पर बढ़ती निर्भरता व्यक्तिगत गोपनीयता को बनाए रखने को अधिक चुनौतीपूर्ण बनाती है।
साइबर कानून और नियामक ढांचा
चर्चा के दौरान मसौदा डेटा सुरक्षा नियमों में खामियों पर भी प्रकाश डाला गया, जिसमें 72 घंटों के भीतर डेटा उल्लंघन की रिपोर्ट करने की आवश्यकता और व्यक्तिगत डेटा को संभालने वाले अनुसंधान संस्थानों की जवाबदेही शामिल है। सरकारी प्रतिनिधियों ने डेटा सुरक्षा विनियमों पर चल रहे परामर्शों, विशेष रूप से डेटा गोपनीयता अधिकारों को बढ़ाने के लिए नामांकन के अधिकार की शुरूआत पर प्रकाश डाला।
कॉर्पोरेट डिजिटल जिम्मेदारी
कॉर्पोरेट प्रतिनिधियों ने डेटा सुरक्षा, डिजिटल कल्याण और अनुपालन-दर-डिज़ाइन रणनीतियों में सर्वोत्तम प्रथाओं को साझा किया। हालांकि, उन्होंने विशेष रूप से जटिल बहुस्तरीय डिजिटल संचालन को नेविगेट करने से जुड़ी परिचालन चुनौतियों पर भी प्रकाश डाला। उन्होंने कम डिजिटल पैठ वाले वातावरण से संरचित डेटा सुरक्षा ढांचे में संक्रमण करने वाली कंपनियों ने यूरोपीय संघ के सामान्य डेटा सुरक्षा विनियमन (जीडीपीआर) जैसे उभरते व्यापार मॉडल और वैश्विक अनुपालन आवश्यकताओं को समायोजित करने के लिए नियामक लचीलेपन की आवश्यकता पर जोर दिया। डिजिटल व्यक्तिगत डेटा सुरक्षा नियम, 2025 के मसौदे का उल्लेख करते हुए कॉर्पोरेट हितधारकों ने कहा कि इसमें गैर-अनुपालन के लिए स्पष्ट दंड प्रावधान और नाबालिगों के लिए सत्यापन योग्य माता-पिता की सहमति प्राप्त करने के लिए दिशानिर्देश शामिल होने चाहिए।
उपभोक्ता अधिकार और नीति सरलीकरण
प्रतिभागियों ने कहा कि उपभोक्ताओं के पास डेटा संग्रह के लिए सहमति देने के सीमित विकल्प हैं, क्योंकि कई व्यावसायिक मॉडल डेटा साझा करना अनिवार्य करते हैं। ट्राई द्वारा मौजूदा डू-नॉट-डिस्टर्ब (डीएनडी) तंत्र को अप्रभावी माना गया।
प्रतिभागियों में भारतीय रिजर्व बैंक के सूचना प्रौद्योगिकी विभाग के प्रभारी मुख्य महाप्रबंधक श्री शैलेंद्र त्रिवेदी, इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय के समूह समन्वयक (साइबर कानून) श्री दीपक गोयल, ईजीएसटीएम, रेलवे सूचना प्रणाली केंद्र (सीआरआईएस) के प्रिंसिपल प्रोजेक्ट इंजीनियरिंग श्री अंकुर रस्तोगी, एचडीएफसी बैंक के मुख्य डेटा अधिकारी श्री संजय भट्टाचार्य, आईसीआईसीआई बैंक के कार्यकारी निदेशक श्री अजय गुप्ता, आईसीआईसीआई बैंक के समूह मुख्य मानव संसाधन अधिकारी श्री सौमेंद्र मत्तगाजसिंह, पॉलिसी बाजार के पीबी फिनटेक के अध्यक्ष श्री राजीव कुमार गुप्ता, मेकमायट्रिप के संचार और कॉर्पोरेट मामलों के प्रमुख श्री समीर बजाज, नैसकॉम के उपाध्यक्ष और नीति प्रमुख श्री आशीष अग्रवाल, एनएचआरसी के साइबर अपराध और आर्टिफिशियल इंटेलिजेंस के विशेष मॉनिटर डॉ. मुक्तेश चंदर, भारत में सेंटर फॉर इंटरनेट एंड सोसाइटी (सीआईएस) के कार्यकारी निदेशक श्री तनवीर हसन ए के और एनएचआरसी के एसकेओसीएच डेवलपमेंट फाउंडेशन के अध्यक्ष श्री समीर कोचर, भारत में रजिस्ट्रार (कानून), निदेशक जोगिंदर सिंह, लेफ्टिनेंट कर्नल वीरेंद्र सिंह सहित अन्य उपस्थित थे।
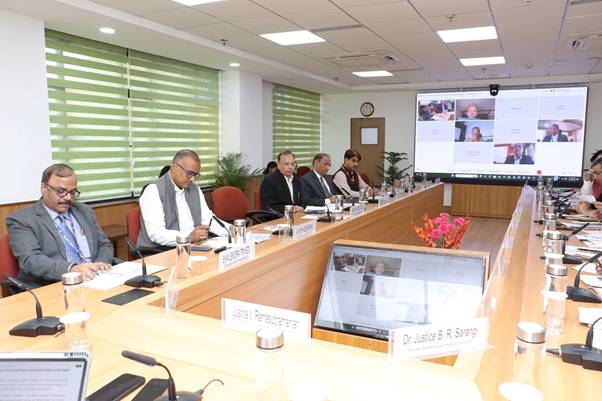
चर्चा से निकले कुछ महत्वपूर्ण सुझाव इस प्रकार थेः
- व्यक्तिगत डेटा पर उपभोक्ता की समझ और नियंत्रण बढ़ाने के लिए उपयोगकर्ता समझौतों और नीति ढांचे को सरल बनाना
- डेटा उल्लंघनों विशेष रूप से अनुसंधान संस्थानों और तीसरे पक्ष के डेटा प्रोसेसर के लिए स्पष्ट जवाबदेही संरचनाएं स्थापित करना
- अधिक पारदर्शिता और सूचित निर्णय लेने के लिए उपयोगकर्ता सहमति ढांचे को मजबूत करना
- प्रस्तावित डेटा सुरक्षा बोर्ड के अधिदेश और संरचना को परिभाषित करना
- भारत-विशिष्ट चुनौतियों का समाधान करते हुए छोटे व्यवसायों का समर्थन करने के लिए डेटा गोपनीयता विनियमों के लिए एक स्थानीय दृष्टिकोण विकसित करना
- कंपनियों को डिजिटल संचालन में गोपनीयता-द्वारा-डिज़ाइन सिद्धांतों को एकीकृत करने के लिए प्रोत्साहित करना
- लक्षित डिजिटल गोपनीयता और साइबर सुरक्षा साक्षरता कार्यक्रमों के माध्यम से उपभोक्ता जागरूकता बढ़ाना
- गैर-अनुपालन के लिए स्पष्ट दंडात्मक प्रावधान होना
- सीमा पार सुरक्षा और डेटा-साझाकरण चिंताओं को दूर करने के लिए द्विपक्षीय समझौतों की आवश्यकता
- सख्त डेटा स्थानीयकरण अधिदेशों से उत्पन्न चुनौतियों का समाधान करना; और
- नाबालिगों के लिए सत्यापन योग्य माता-पिता की सहमति प्राप्त करने के लिए स्पष्ट दिशानिर्देश


